Ab wann brauche ich überhaupt einen Root Server / Dedicated Server?
Schließlich sind doch in den meisten Fällen VServer mit den gleichen Ressourcenspezifikationen preisgünstiger. Ein VServer-Angebot mit den selben Ressourcen in Punkto Bandbreite, Arbeitsspeicher, Speicherkapazität und CPU-Power bekommen Sie immer günstiger als einen Root Server mit den selben Spezifikationen. Zumindest wenn es sich um keine KVM-Vollvirtualisierung handelt, auf die ich weiter unten zu sprechen komme. Der Grund dafür liegt auf der Hand: Die versprochenen Ressourcen auf einem VServer / VPS sind nicht für die gesamte Laufzeit des Servers garantiert. Ihr VPS teilt sich die Ressourcen des eigentlichen physikalischen Hosts mit mehreren anderen VServern – und die Ressourcen werden je nach Auslastung der einzelnen virtuellen Server möglichst fair aufgeteilt – natürlich begrenzt durch die Ressourcen, die Sie in Ihrem VServer-Paket eingekauft haben. Ist jedoch der gesamte Host ausgelastet, weil beispielsweise gerade wieder Microsoft PatchDay ist und sämtliche Windows-VServer gerade Windows Updates herunterladen, dann sieht es auch für Sie mit ihrem Linux-VServer auf dem selben physikalischen Host schlecht mit der Bandbreite aus. Dieses Problem haben Sie bei einem Dedicated Server eben nicht – diesen Vorteil lassen sich die Hoster allerdings auch bezahlen.
Nun fragen Sie sich vielleicht, ab wann denn nun die Grenze erreicht ist, für die Sie einen Root Server benötigen, und wann Sie noch mit einem VServer-Paket auskommen?
Nun, zunächst einmal können Sie theoretisch ewig lange mit einem Vserver-Angebot auskommen, solange die Auslastung des physikalischen Hosts, der alle VServer in IHrem Shared-Segment betreibt, nicht in die Höhe geht. Dann weist Ihnen der physikalische Host nämlich immer die vollen Ressourcen zu, die Sie als Maximum in Ihrem VServer-Paket eingekauft haben. Wenn dieser Stand konstant gehalten werden kann, dann sind sie genau so gut dran, als wenn Sie einen Dedicated Server mit den selben Ressourcenspezifikationen hätten.
In der Praxis sieht es jedoch so aus, dass sie nicht immer ihre vollen Ressourcen zugeteilt bekommen – Ihr Anbieter sichert sich bei der Vergabe eines VServers immer mit der Klausel „bis zu…“ ab, die Sie auch von Ihrem Internetprovider schon kennen.
Zum Problem wird dies, wenn Sie Services hosten, die konstant eine gewisse Leistung bringen können, und zu unternehmenskritischen Zeiten einmal die Ressourcenzuweisung in den Keller fällt. Der Flaschenhals ist hier oftmals der zugewiesene Arbeitsspeicher in Verbindung mit speicherintensiven Services wie beispieslweise einem Online-Shop-System. Gerade wenn Sie einen großen Online-Shop betreiben oder nicht den Endverbraucher, sondern Zwischenhändler beliefern, muss der Shop eine konstante Leistung bringen, da er rund um die Uhr belastet wird. Hier können Sie sich kurzfristige Performancelöcher nicht leisten, da Ihnen dadurch auf jeden Fall Umsatz flöten gehen wird.
Nun könnten sie auch sagen: Sie verlieren auch Umsatz, wenn ihre statische Website, die Ihre Kontaktdaten, Ihre Firmenanschrift und Ihre Angebote enthält, kurzzeitig nicht erreichbar ist. Das ist zum einen richtig, andererseits gibt es Argumente, die dagegen sprechen, dass Sie für das Hosting einer statischen Website einen Dedicated Server brauchen. Denn die statischen Seiten kommen oftmals mit einem sehr geringen Teil an Ressourcen aus – oftmals ist nur wenig Speicherplatz notwendig, da die meisten Inhalte einfach nur ohne vollständige Zwischenspeicherung an den Client geschickt werden, der diese dann auf seinem eigenen Rechner cached. Hier ist der Flaschenhals also nicht der Arbeitsspeicher, sondern die Bandbreite. Deswegen gibt es ja auch preisgünstige Webspace-Angebote, die Sie zum Hosten einer statischen Website eher bevorzugen sollten als einen Shared Server – Ausnahme: Sie hosten mehrere Websiten auf einem einzigen Server und sparen sich dadurch Kosten durch den Synergieeffekt, weil sich die verschiedenen Sites die Ressourcen des Servers teilen.
Ähnlich wichtige Services sind beispielsweise selbstgehostete Voice-over-IP-Services, Services zum Streamen von Audio oder Video. Diese Services haben allesamt eines gemeinsam: Sie dienen zur synchronen Kommunikation von Content zwischen Server und Benutzer. Das heißt: Der Benutzer des Serviecs braucht den Content JETZT und nicht später, denn zu einem späteren Zeitpunkt ist er nicht mehr interessant. Deswegen ist auch hier ein Performanceloch absolut inakzeptabel.
Bei E-Mail-Verkehr hingegen sieht es wieder anders aus – hier geschieht die Kommunikation asynchron. Sie könnten zwar jetzt sagen, dass E-Mail ein derart wichtiger Service im heutigen Zeitalter ist, dass Sie nicht darauf verzichten können – das ist klar. Aber schließlich wird kein Shared-Server-Anbeiter so dreist sein und Ihrem VServer irgendwann SÄMTLICHE Ressourcen entziehen. Der Service wird also weiterhin erreichbar sein – nur nicht mit der vollen Performance. Da die E-Mail-Kommunikation ja asynchron passiert und daher der Inhalt der E-Mail so konzipiert ist, dass er auch später gelesen werden kann, ist ein kurzfristiges Performanceloch in Ihrer Shared-Server-Lösung nicht so relevant. Die Informationen sind in der Regel nicht so brisant, dass es einen Unterschied macht, ob die E-Mail in Sekunden oder erst in 2-3 Stunden für Sie zum Lesen zur Verfügung steht. Eventuell schauen Sie selber ja sogar nur einmal am Tag in Ihr Postfach, so dass Sie ein kurzfristiges Performanceloch überhaupt nicht spüren würden.
Grundsätzlich kann man also sagen, dass Sie bei sehr speicherlastigen Services wie großen dynamischen Webanwendungen (Online-Shops, großen Online-Foren mit mehreren hundert Benutzern) und bei Services zur synchronen Informationsübertragung (Voice over IP, Chats und Streaming-Services) einen Dedicated Server bevorzugen sollten.
Die Konkurrenz schläft nicht: KVM-Vollvirtualisierung
Wie oben bereits kurz angesprochen, haben nicht alle VServer die Eigenheit, dass Sie sich ihre Ressourcen dynamisch den Nachbarservern auf dem selben physikalischen Host teilen und es somit zu Performancelöchern kommen kann. Im Produktnamen als KVM-Server bezeichnete VServer sind immer noch virtuell – Ihre Ressourcen sind jedoch zu 100% fest auf diesen einen VServer zugewiesen, so dass es zu keinen Performancelöchern kommen kann, da dem System zu jeder Zeit 100% der zugewiesenen Ressourcen zur Verfügung stehen. Somit sind diese KVM-VServer ein vollwertiger Ersatz im Vergleich zu physikalischen Dedicated Servern, die als physikalischer Host in einem Rack stehen.
Im Angebotsvergleich weiter unten finden Sie auch einige dieser „virtuellen Dedicated Server“, wir haben die KVM-Server also ebenfalls in diesen Vergleich mit einbezogen.
Es gibt jedoch noch besonders günstige KVM-Server mit weniger als 4 GB RAM, die Sie schon für wenige Euros im Monat abgreifen können, beispielsweise bei PHP-Friends oder bei Serverway.
Günstige Hoster im Vergleich
In mein Kreuzfeuer möchte ich verschiedene Abstufungen von Dedicated Server nehmen. Ich vergleiche einmal die Preise für ein Minimalpaket mit 4 GB RAM, ein fortgeschrittenes Paket mit 16 GB RAM und ein Profipaket mit 32 GB RAM und SSD. Alle Pakete sind Linux-Server, die selbst administriert werden sollen, also keine Managed Server. Gilt es, die CPU-Konfiguration einzustellen, wähle ich immer die Variante mit vier Kernen. Bei der Hauptspeicherkapazität müssen Sie einrechnen, dass es sich hierbei meist im Lieferumfang um eine RAID 1 Konfiguration handelt, die Sie jedoch häufig nachträglich ändern können. Das heißt im Auslieferungszustand haben Sie bei 2 Datenträgern mit je 500 GB erstmal nur 500 GB zur Verfügung.
Der Vergleich soll hier nur als grober Anhalt dienen. Billige Preise erklären sich häufig beispielsweise bei Einsparungen in der Performance der Datenträger (etwa der Festplatten) oder bei anderen Qualitätsmerkmalen wie etwa dem Sizing der CPU. Hier müssen Sie defakto dann selbst abwägen, ob Ihnen der Preisvorteil die Einbußen wert sind.
In der ersten Sparte müssen die Low-Budget-Programme mit 4 GB RAM gegeneinander antreten. Hier gibt es nicht wirklich viele nennenswerte Anbieter. Die Konkurrenz ist entweder zu teuer oder steigt erst ab 8 oder 16 GB ein. Hier stellt sich heraus, dass Server4You eine gute Alternative ist, wenn Ihre Services keine CPU-intensiven Services sind, sondern sich tatsächlich nur der Arbeitsspeicher als Flaschenhals entpuppt.
| Anbieter | CPU | Arbeitsspeicher | Hauptspeicherkapazität | Preis / Monat |
| PHP-Friends | Intel Xeon E5-2620v2 2 Vcores | 6 GB | 250 GB | 13,99 € |
| Strato | AMD Opteron 13814×2,5 GHz | 4 GB | 2×500 GB | 29 € |
| 1&1 | „AMD Quad Core“4×2,1 GHz | 4 GB DDR2 | 2×750 GB | 29,99 € |
| Server4You | AMD Athlon X2 2×1,8 GHz | 4 GB | 2×320 GB | 18,99 € |
| Netcups | 2 vCores | 6 GB | 240 GB + 120 GB SSD | 7,49 € |
Im nächsten Segment treten Pakete mit 16 GB RAM gegeneinander an. Lassen Sie sich von CPU-Spezifikation mit „4 Kernen“ nicht abschrecken. Diese Server sind in der Regel zwar dediziert, dafür aber dennoch meist virtualisiert. Der Anbieter hat also nichts zu verstecken, sondern es gibt einfach keine Modellbezeichnung für die virtuelle CPU.
| Anbieter | CPU | Arbeitsspeicher | Hauptspeicherkapazität | Preis / Monat |
| Strato | Intel Xeon E3-1230v24x3,3 GHz | 16 GB | 2×2 TB | 59 € |
| Webtropia | 4 vCores | 16 GB | 2×1 TB + 2x 120 GB SSD | 23,99€ |
| PHP-Friends | intel Xeon E5-2620v2 6 vCores | 16 GB | 700 GB | 29,99 € |
| 1&1 | AMT Opteron 4274 HE 8×2,6GHz | 16 GB | 2×1,5 TB | 39,99 € |
| NGZ-Server | Intel Core i7-2600k | 16 GB | 1 TB + 120 GB SSD (scheinbar kein RAID 1) | 49 € |
| Server4You | AMD Athlon II X4 4×2,3 GHz | 16 GB | 2×1,5 TB | 35,99 € |
| HostedEurope | 4 vCores | 18 GB | 2×1 TB | 49,00 € |
| Alfahosting | 4vCoresx2,4 GHz | 16 GB | 2x1TB | 59,99 € |
| Netcups | 8 vCores | 24 GB | 640 GB + 320 GB SSD | 23,89 € |
Zu guter letzt den Bereich mit 32 GB RAM. Größere Systeme, die im Enterprise-Bereich liegen würden, teste ich hier nicht, da hier eine detailliertere Analyse notwendig wäre, um „den Kunden“ zufriedenzustellen. Der hier beschriebene Vergleich ist eher der quick and dirty way.
| Anbieter | CPU | Arbeitsspeicher | Hauptspeicherkapazität | Preis / Monat |
| Strato | Intel Xeon E3-1230v3 4×3,3 GHz | 32 GB | 2×2 TB | 79 € |
| Webtropia | 12 vCores | 36 GB | 3x1TB + 3×120 GB SSD | 59,99 |
| 1&1 | AMD Opteron 12 vCoresx2,3 GHz | 32 GB | 2×2 TB | 59,99 € |
| Hetzner | intel Core i7-4770 Quad Core | 32 GB | 2×2 TB | 50,23 € |
| NGZ-Server | intel Core i7 4790k | 32 GB | 2×120 GB SSD | 79 € |
| HostedEurope | 6 vCores | 32 GB | 2×1 TB | 69€ |
| Alfahosting | 4×2,4 GHz | 32 GB | 2×2 TB | 69,99 € |
Die Kundenschaft von Amazon berichtet zunehmend über schlechte Erfahrungen mit dem Hermes-Versand. Mittlerweile gibt es einen 642 Beiträge starken Diskussionsthread über den Hermes-Versand. Seitdem Amazon den Hermes-Versand bevorzugt, berichten immer mehr Kunden über Probleme bei der Zustellung und Rücksendung von Paketen.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>Wenn Sie gerade Sterne sehen und kenie Ahnung davon haben, wovon ich da rede, sollten Sie ohnehin nicht darüber nachdenken, sich selbst einen Server zu mieten, sondern sollten allerhöchsten ein Webhosting-Komplettpaket kaufen, in welchem Webspace und Domain miteinander vereint sind. Erst, wenn Sie wissen, wie man eine Domain und einen Server eigenständig konfiguriert, sollten Sie sich Gedanken darüber machen, Ihre Domain von Ihrem Serveranbieter zu trennen.
Im Moment sieht der „Domain-Markt“ so aus, dass nach meinen Recherchen Strato bei den Domains sehr günstig ist – bei den VServer-Angeboten jedoch wieder vergleichsmäßig teuer. Zwar bietet Strato für den teureren Preis meist mehr Ressourcen in Form von Speicherkapazität, Bandbreite oder CPU-power – jedoch werden diese Ressourcen meist nicht ausgereizt. Das problem im Serverangebot von Strato liegt also nicht im Preis-/Leistungsverhältnis, sondern im Sizing der Abstufungen – die Sprünge zwischen den einzelnen Klassen sind meiner Meinung nach zu hoch. Die meisten Kunden liegen nach meinen Erfahrungen immer im Bereich zwischen zwei Angeboten. Derzeit bekommen Sie bei Strato für das erste Jahr eine .de Domain für 8 ct/Monat und im zweiten Jahr für 79 ct/Monat. Dafür haben Sie die Domain beim Kauf nach Ablauf der Widerrufsfrist für 24 Monate an der Backe. Doch selbst dann haben Sie auf diese zwei Jahre gerechnet mit 10,44 € sehr niedrige Kosten, an welche die namhafte Konkurrenz wie 1&1, HostedEurope oder Ähnliche Anbieter nicht herankommen.
Ich persönlich empfehle also zu vergleichen und dann zu entscheiden, ob man seinen Server nicht bei einem anderen Anbieter mieten sollte.
die einzige Konfiguration, die in Sachen Domains Strato derzeit Konkurrenz machen kann, ist die, wenn Sie sicher sind, dass Sie Ihre Domain für mehr als zwei Jahre nutzen. Denn Ab dem 2. Jahr zahlen Sie auch bei Strato für eine Domain ihre 79 cent im Monat. Das ist zwar immer noch billiger als bei einem Großteil der Konkurrenz – es gibt jedoch Anbieter, die im ersten Jahr keinen Rabatt liefern, dafür aber in den Folgejahren günstiger sind als bei Strato. Bei Schlundtech beispielsweise bekommen Sie eine Domain für 5,70 € im Jahr. Während Sie auf zwei Jahre gesehen mit insgesamt 11,40 € mehr bezahlen als bei Strato, sparen Sie sich auf vier Jahre gerechnet schon wieder 6,60 €.
Sie sehen also – die Wahl des Domain-Anbieters ist auch sehr weit abhängig davon, wie lange Sie Ihre Domain brauchen und in welchem Anwendungsszenario die Domain gebraucht wird. Die Domain bei Schlundtech beispielsweise hat nur eine Mindestlaufzeit von 1 Jahr, während Sie sich bei Strato für 24 Monate verpflichten, wenn Sie den Erstjahresrabatt in Anspruch nehmen.
Wenn Sie beispielsweise als Webentwickler Ihren Kunden gleichzeitig ein Hosting auf Ihrem Server zu einem günstigen Preis anbieten wollen, können Sie Kunden, die sich erstmal nur auf ein Jahr festlegen wollen, eine Domain bei Schlundtech für 5,70 € anbieten, für Zweijahreskunden eine Domain bei Strato für 10,44 €, und ab dem dritten Jahr wieder zu Schlundtech überwechseln.
Noch etwas skeptisch stehe ich derzeit dem Angebot des Anbieters domainssaubillig.de gegenüber. Hierzu wird sich eine Testdomain behaupten müssen. Wenn Sie wissen wollen wie meine Meinung ausfällt, besuchen Sie diese Seite in einem halben Jahr wieder.
Jetzt können Sie eventuell auch abschätzen, ob Sie als Kunde von Ihrem bisherigen Hosting-Administrator übers Ohr gehauen wurden. Wenn Sie kostengünstiges Webhosting für Ihre statische Website oder Ihre Webanwendung mit integrierter Backuplösung, E-Mail- und Domain-Verwaltung und professioneller Administratorexpertise brauchen, dann melden Sie sich doch einfach bei mir.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>Mit dem Tool BrowserCleaner löschen Sie die History für alle Browser per Mausklick. Das spart Ihnen einen enormen Aufwand.
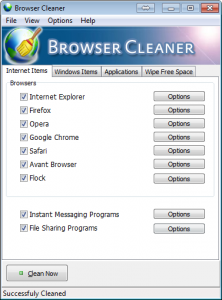
Wählen Sie einfach die betroffenen Browser aus und danach den Button CleanNow. Nach einem Refresh bekommen Sie die aktuellen statischen Daten angezeigt und können Ihre Änderungen betrachten.
Ein kleiner Tipp: Oft hilft es auch, eine Seite einfach über die Tastenkombination Strg+F5 neu zu laden, anstatt die Standard-Aktualisieren-Funktion Ihres Browsers zu verwenden.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>Nehmen wir zum Beispiel einmal an, Sie arbeiten desöfteren von zu Hause aus und brauchen ab und zu etwas zum Entspannen. Wenn Sie ohnehin schon einer derjenigen sind, die wie ich hin und wieder in Youtube nach Videos suchen, wo beispielsweise schöne Kamerafahrten über die Landschaft gezeigt werden, dann können Sie solche schönen Naturbilder einfach in eine permanente Schleife packen. Somit haben Sie permanent oder on-demand auf Ihrem zweiten Bildschirm schöne Naturbilder, ohne dabei immer wieder die Videos manuell suchen und aufrufen zu müssen. Es ist irgendwann sogar so einfach, dass Sie einfach nur noch ein Desktop-Icon anklicken müssen, um zu entspannen.
Ein weiteres Nutzungsszenario ist beispielsweise, wenn Sie ein Sammler von Musikvideos sind und Ihre Musik gerne mit Video genießen würden – oder beim Hören von Musik das Cover der Band betrachten möchten. Auch dies können Sie realisieren, indem sie permanente Musikvideos oder die .mp3-Dateien mit in den IDv3-Tags integrierten Coverbildern in die playlist einfügen.
Ein weiteres Szenario wäre beispielsweise, wenn Sie Ihr Haus optisch schöner gestalten wollen und dabei mehrere In-Wall-Monitore in die Wand montieren. Sie können dann über das Netzwerk auf allen Monitoren das gleiche oder auch verschiedene Videos streamen – sowohl professionelle Kamerafahrten als auch eigene Urlaubsvideos oder Ähnliches.
Wenn Sie gerne in einem Raum trainieren oder ein eigenes Fitnessstudio betreiben, wollen Sie vielleicht gerne Motivationsvideos in Schleife abspielen, beispielsweise von Frank Medrano oder anderen professionellen Athleten. Auch das können Sie so realisieren.
Und zu guter letzt können Sie in Ihrem Unternehmen in Dauerschleife Werbevideos auf einem Fernseher in Ihren Verkäufsräumen streamen.
Streaming über Dateifreigabe und Player-Streaming
die einfachste methode, um Videos auf Schleife zu streamen, ist, eine Dateifreigabe mit allen Videos zu erstellen. Ich habe Ihnen in vergangenen Blog-Posts bereits gezeigt, wie Sie NFS- oder Samba-Freigaben erstellen.
Jetzt starten Sie einen streamingfähigen Mediaplayer, etwa den VLC Media Player. Damit Sie einen player starten können, der eine grafische Oberfläche benötigt, müssen Sie vorher eine grafische Verwaltungsmöglichkeit einrichten. Im VLC erreichen Sie die Streamingfunktion über File / Stream. Im Reiter File gehen Sie auf die Schaltfläche Add und wählen dort Ordner oder mehrere einzelne Dateien, die Sie nacheinander streamen wollen.
Nun kommt das Fenster Stream Output hoch. Zunächst werden nur die Quellmedien noch einmal aufgelistet, die gestreamt werden sollen. Klicken sie auf Next. im Fenster Destination Setup wählen sie nun ein Ziel für das Streaming. Wenn Sie hier HTTP wählen, können sich die Zielsysteme ganz einfach auf den Stream verbinden. Wählen Sie UDP, ist es möglich, nur an ganz bestimmte IP-Adressbereiche zu streamen, was vielleicht hilfreich ist, wenn Sie innerhalb eines Firmennetzwerkes streamen wollen.
Klicken sie auf die Schaltfläche Add. Wenn Sie die Kontrollbox Display locally aktivieren, wird der Stream auch auf dem Rechner des VLC Players angezeigt. In der Regel macht es keinen Sinn, den Stream auf dem Rechner anzeigen zu lassen, von welchem aus Sie den Content streamen. Ansonsten hätten Sie ja schließlich einfach nur die Dateien lokal öffnen können – ohne Streaming.
Die Transcoding-Option ist sinnvoll, wenn Sie die Videos in einer geringeren Qualität streamen können, als Sie defakto im Rohmaterial vorliegen. Dann können Sie Netzwerkbandbreite sparen, wenn Sie die Qualität Ihrer Videos herunterschrauben. Klicken Sie Next und im darauffolgenden Fenster auf Stream.
Verbinden auf Client-Seite
Auf den Zielsystemen müssen Sie sich jetzt noch auf den Stream verbinden. Dazu können Sie wieder den VLC MEdia player verwenden. Dazu gehen Sie über File / Open Network Stream…
Wenn Sie auf dem Streaming-Server als Output–Variante HTTP gewählt haben, können sie sich über http://<IP-Adresse Zielsystem>:8080 verbinden. Wenn Sie im STreaming-Server einen Custom Path angegeben haben, müssen Sie diesen angeben im Format http://<IP Adresse Zielsystem>/<custom path>:8080.
Nun sollte sich der Stream öffnen. Wenn Sie Interesse daran haben, den Stream über Ihr Smartphone oder über eine Website zu steuern, sollten Sie sich das VLC Web Interface ansehen.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>Das Setzen von Registry-Einträgen über die Kommandozeile ist kein Hexenwerk mehr und mittlerweile das Täglich-Brot-Geschäfts eines jeden Windows-AD-Administrators geworden. Die einfachste Variante ist die, den entsprechenden Registry-Eintrag in eine .reg-Datei abzulegen. Wenn Sie ein Referenzsystem haben, auf welchem der Registry-Schlüssel bereits mit dem gewünschten Wert belegt ist, können Sie ihn einfach aus dem Registry-Editor als .reg-Datei exportieren.
Sie importieren die .reg-Datei im Anschluss über die Kommandozeile mit
reg import <Dateiname>.reg
Wenn Sie sich eine solche .reg-Datei einmal sehen, kriegen sie auch sehr schnell raus, wie Sie .reg-Dateien von Grund auf neu erstellen, ohne einen Referenzschlüssel exportieren zu können.
Sie können jedoch auch gezielt schlüssel per Kommandozeile setzen über
reg add <Pfad zum Schlüssel> /v <schlüsselname> /t <Wertart> /d "<Wert>"
Als WerteArt können Sie einen der folgenden Parameter angeben
- REG_DWORD (32-Bit-DWORD)
- REG_BINARY (Binärwert)
- REG_SZ (Zeichenfolge)
- REG_QWORD (64-Bit-QWORD)
- REG_MULTI_SZ (mehrteilige Zeichenfolge)
- REG_EXPAND_SZ (ertwieterbare Zeichenfolge)
Wenn Sei versuchen, auf diese Art und Weise Registry-werte zu ändern, die sich im Zweig HKEY_CURRENT_USER befinden, werden Sie feststellen, dass das nicht so ohne Weiteres geht. Der User muss abgemeldet sein, damit Registry-Werte für seinen User-Account, die in der Datei NTUSER.DAT gespeichert werden, geändert werden können. mit einem kleinen Trick ermöglichen Sie jedoch die Änderungen.
rundll32.exe user32.dll,UpdatePerUserSystemParameters ,1 ,True
Sie können auch über die Kommandozeile den derzeitigen Wert eines Registry-Schlüssels abfragen über
reg query <Pfad zum Schlüssel> /v <Schlüsselname>

#Beispiel

reg query "HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\User Shell Folders" /v "Start Menu"
Eine Besonderheit gibt es wenn Sie Registry-Schlsüsel setzen wollen, die mit einem Backslash oder mit einem Anführungszeicehn oben („) enden. Diese müssen Sie mit einem vorangehgenden Backslash escapen und den apramter /f mit anfügen.
reg add "<Pfad" /f /v "Schlüsselname" /t <Art> /d "<Wert mit Backslash>"
Mit Hifle von Registry-Schlüsseln ist es übrigens möglich, mit sehr einfachen Mitteln bei jeder Erstanmeldung nach erzeugen eines neuen Benuzterkontos ein Skript auszuführen. Dafür müssen wir das Default User profil laden und dann einen registry hinzufügen, bei welchem der Pfad zum Skript hinterlegt wird.
reg load "HKU\ZZZ "C:\users\default\NTUSER.DAT"

reg add "HKU\ZZZ\SOFTWARe\Microsoft\Windows\CurrenTversion\RunOnce /v newUserProfile /t REG_EXPAND_SZ /d "D:\setup.cmd" /f

reg unload HKU\ZZZ
Damit ist es beispielsweise möglich, jedesmal, wenn ein neuer Active Directory User sich zum ersten mal anmeldet, eine Standardumgebung für diesen User einzurichten.
Gruppenrichtlinien
Viele Administratoren, die neu auf dem Gebiet sind, zaubern auf übelste Art und Weise mit grafischen GUI-Skriptsprachen wie AutoIt oder EasyHotKey rum, um die Mausklicks zu simulieren, die im Gruppenrichtlinieneditor notwendig sind, um bestimmte Richtlinien für Windows-Benutzer zu setzen.
In einer Active-Directory-Umgebung haben Sie es natürlich einfach, da Sie eine Vielzahl von Gruppenrichtlinien setzen können, indem Sie für eine bestimmte Organisationseinheit (OU) die Gruppenrichtlinien im Vornherein editieren und die entsprechenden User dann nur noch hinzufügen.
In einer Peer-2-Peer-Netzwerkumgebung, beispielsweise zu Hause oder in einem Kleinunternehmen, wollen Sie vielleicht auch Gruppenrichtlinien setzen. Auch das geht ziemlich einfach, sobald Sie sich vergegenwärtigt haben, dass die meisten Gruppenrichtlinien nichts anderes sind als Registry-Einträge, die gesetzt werden.
Mit dem Tool Proc Mon aus den SysInternals Utilities können Sie dann die Registry-Einträge tracken, die beim Setzen einer Gruppenrichtlinie geändert werden. Starten Sie dazu ProcMon und geben sie im Startfenster ein
Process name is mmc.exe then Include und klicken auf die schaltfläche Add.
Und danach brauchen wir noch
Operation is RegSetValue then Include und klicken wieder auf Add.
Klicken sie jetzt auf die Schaltfläche OK. Wechseln Sie nun zu Gruppenrichtlinieneditor und setzen die einstellungen, die Sie später über die Kommandozeile ändern wollen. Bevor sie die letztendlichen Einstellungen setzen, gehen Sie im Process Monitor noch auf Edit / clear display, um alle bisher getätigten Logeinträge zu löschen. Ändern Sie jetzt die Gruppenrichtlinieneinstellung im Gruppenrichtlinieneditor und wechseln anschließend wieder in das ProcMon-Fenster. Rechtsklicken Sie auf den hinzugekommenen eintrag und wählen Sie Jump To…. Sie werdne autoamtisch im Registrierungseditor zum betroffenen Schlüssel weitergeleitet. Diesen könnten Sie nun wie weiter oben bereits beschrieben exportieren und dann als .reg-datei über die kommandozeile importieren.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>
Sicher haben Sie schon von Cloud-Lösungen gehört, ganz gleich ob von dedizierten Anbietern wie Dropbox, Google Drive, SugarSync und Co. – oder von der selbstgehosteten Variante Owncloud, dessen Installation ich hier erklärt habe.
Jedenfalls wollen Sie vielleicht nicht alle Dateien auf Ihrem owncloud-Account haben. Beispielsweise haben Sie vielleicht kein Intresse daran, dass ihr Musikordner ständig in seiner vollen Größe im Owncloud-Verzeichnis ist. Schließlich würden die Dateien ständig auf allen rechnern dupliziert werden, was die jeweilige Internetleitung unnötig belastet und die Daten unnötig einer Gefahr aussetzt, wenn Sie vergessen Ihren Arbeitsplatz zu sperren und fremde sich an dem Ordner zu schaffen machen.
Deswegen ertappen Sie sich öfters dabei, dass sie immer noch umständlich Musik per USB-Stick mitnehmen, damit Sie sie auf jeden beliebigen Rechner anhören können. Und wenn Sie beispielsweise in der Arbeit einen neuen Titel über Amazon kaufen, dann tragen Sie diesen wieder mit nach Hause, um ihn in Ihre externe Festplatte zu Hause einzuspielen.
Wäre es nicht einfacher, eine Lösung zu bauen, bei der sie neu hinzugekommende Dateien einfach in ein Owncloud-Verzeichnis verschieben, und spätestens einen Tag später sind diese auf Ihrer externen Festplatte, aber aus dem Owncloud Verzeichnis verschwunden? Und wenn Sie doch einmal Lust auf die Datei haben, können Sie sie jederzeit wieder manuell über das Internet in Ihr Owncloud-Verzeichnis zurückholen, so dass Sie einige Minuten später auf Ihren PC synchronisiert wird, auf welchem Sie den owncloud Desktop Client installiert haben? Somit kombinieren Sie die Vorteile von beidem: Sie können Dateien auf eine externe Festplate auslagern und können aber gleichzeitig immer noch die Dateien per Owncloud auf alle Geräte synchronisieren lassen.
Wenn Sie Owncloud auf einem Linux-Server installiert haben, auf welchen Sie sich über SSH verbinden können, ist diese Lösung sehr einfach möglich.
Als erstes richten Sie den Owncloud Desktop Client auf einem beliebigen PC ein, von welchem aus Sie Ihre Owncloud-Dateien synchronisiert haben wollen, ein. In Ihrem Owncloud-Verzeichnis erstellen Sie dann Ordner für Dateien, die Sie von diesem PC auf einen Storage schaufeln wollen, der an dem Server angebunden ist.
Ich habe mir auf meinem Owncloud-Ordner beispielsweise einen Ordner Push eingerichtet. In diesem wiederum befinden sich Unterordner für Fotos, Musik, E-Mails und andere Dateien, die ich einfach nur in diesen Ordner schiebe, wenn ich Sie ein paar Stunden später auf dem Storage haben will, sie jedoch aus dem owncloud verschwinden sollen.
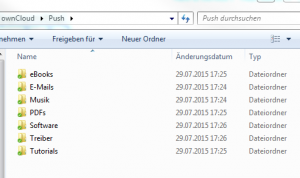
Nehmen wir beispielsweise einmal an, ich lade mir heute von meinem lokalen Rechner aus einen Treiber für dieses Gerät herunter und speichere diesen Treiber nach owncloud\Push\Treiber. Dann möchte ich, dass am nächsten morgen der Treiber aus dem Ordner owncloud\Push\Treiber verschwunden ist, sich dafür aber auf dem Linux Server im Verzeichnis /server1/Treiber befindet. /server1/ ist dabei der Mountpunkt einer externen Festplatte, die auf dem Server angeschlossen ist, auf welchem auch gleichzeitig Owncloud läuft.
Zeitgleich haben einige dieser Ordner diverse Unteordner. Im Ordner E-Mails beispielsweise gibt es Unterordner für Schriftvekrehr, bestellbestätigungen, Rechnungen, Vereine, Versicherungen usw.. Diese Ordner sollen da auch bleiben, damit wir in diese Ordner immer wieder neue Dateien ablegen können. Beim KOpieren der Dateien sollen die Ordner also nicht mit an den Zielort verschoben werden, sondern für spätere Sortierungszwecke erhalten bleiben.
Ihre Dateien auf Ihrem owncloud-Verzeichnis liegen nämlich auf dem Server ebenfalls im Reinzustand. Wenn Sie beispielsweise owncloud aufdem Server im Verezichnis /var/www/owncloud installiert haben, liegen Ihre Daten unter /var/www/owncloud/data/files/<username>. Wir müssen also nur die Dateien von /var/www/owncloud/data/files/<username>/Push nach /server1/ schieben und schon werden alle Dateien im Push Ordner auf die externe Festplatte ausgelagert.
Wie bewerkstelligen wir das? Nun, wir schreiben uns ein Shell-Skript, welches wir einmal am Tag nachts per Cronjob ausführen lassen. Das Skript versucht, per rsync-Befehl die Dateien von einem der Push-Unterordner in einen korrespondierenden Ordner auf der externen Festplatte /server1/ zu vsynchronisieren. Wenn aus irgendeinem Grund einmal die externe Festplatte oder owncloud nicht erreichbar ist, schlägt das rsync-Kommando fehl und am nächsten Tag wird ein erneuter Versuch gestartet – die Dateien werden also nicht aus Versehen gelöscht.
Gleichzeitig sollten wir darauf achten, dass durch den rsync-Befehl nicht versehentlich Dateien überschrieben werden können, die den gleichen Dateinamen haben. Wenn ich beispielsweise in meinem E-Mail-postfach mehrere E-Maisl mit dem gleichen Betreff in der betreffzeile bekomme, dann bekomme die Dateien auch den gleichen Dateinamen. Wenn cih den Tag zuvor eine E-Mail mit dem Betreff gepsiechert habe und am nächsten Tag eine Mail mit dem selben Betreff von meinem Owncloud-Verzeichnis rüberschreibe, würde ich die alte Datei sonst überschreiben. Bei RSync müssen wir uns darum jedoch nicht mehr kümmern. Außerdem wollen wir, dass Rsync keine Dateien löscht, die nicht erfolgreich übertragen wurden, aber alle Dateien, die erfolgreich synchronsiiert wurden, aus unserem Owncloud-Verzeichnis löscht. Und all das bewerkstelligen wir mit
rsync --remove-source-files -av /var/www/owncloud/data/<username>/files/Push/E-Mails/ /server1/E-Mails
Dieser befehl vereint alles, was wir brauchen:
- er kopiert alle Dateien aus den owncloud-Verzeichnissen in das Zielverzeichnis und hält dabei die Struktur der Unterordner ein
- er überschreibt keine alten Dateien im Zielverzeichnis mit dem gleichen Namen
- er löscht alle Dateien, die erfolgreich übertragen wurdne, aus unserem owncloud-Verzeichnis
- er löscht keine Dateien, die nicht erfolgreich übertragen wurden
- Er löscht die Unterordner im Mail-Verzeichnis nicht, so dass wir jederzeit später wieder Dateien einsortieren können, ohne ide Ordner neu anlegen zu müssen. Würden wir die Dateien einfach nur mit dem Befhel mv verschieben, würden die Ordner mit verschoben und wir müssten die ganzen Unterordner wieder neu anlegen.
Vorsicht: Bevor ihr den Befehl zum ersten mala usprobiert, macht vorher eine Sicherung eures Push-Ordners in owncloud sowie ggf. von existierenden Daten im Zielordner, falls etwas schiefgeht. Funktioniert der Befehl, ist er „serienreif“ und kann als Cronjob eingeplant werden.
Nachdem Sie diesen Befehl ausgeführt haben, dauert es eine Weile, bis die Dateien aus Ihrem Owncloud-Verzeichnis auf Ihrem Computer verschwinden. Wenn Sie jedoch direkt im data/<username>/files-Verezichnis von owncloud auf dem Server selbst nachsehen, werden Sie erkennen, dass die Dateien bereits von Rsync gelöscht wurden. Wenige Minuten später verschwinden die Dateien dann auch aus Ihrem owncloud-Verzeichnis.
Wenn Sie jetzt für jeden Ihrer Push-Unterordner eine Rsync-Zeiel schreiben und diese Zeilen in einem Skript ablegen, das einmal pro Tag per Cronjob ausgeführt wird, haben Sie eine automatische Ablage Ihrer Daten bewerkstelligt und Ihr owncloud-Verzeichnis wird immer sauber gehalten.
Wie ist es nun umgekehrt, fragen Sie – wenn Sie einmal aus Ihrem externen Datenträger eine Datei auf ihrem owncloud-Verzeichnis haben wollen? Sofern Sie einen SSH-Zugang zu diesem Server angelegt haben ist es kein Problem, die Dateien entweder auf kommandozeilenebene per SCP oder über das grafische Tool WinSCP entweder direkt auf den Computer herunterzuladen oder von der externen Festplatte in das data/<username>/files-Verzeichnis von Owncloud, so dass die Dateien wenig später in Ihrem Owncloud-Verzeichnis landen.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>
Das grafische MMC-Snap-In ADSI Edit ist ein LDAP-Objekteditor der es ermöglicht, AD-Objektattribute zu verändern, die von den gewöhnlichen Active Directory Snap-Ins zur Verwaltung von Benutzer- und Cmoputerkonten nicht angezeigt werden.
Bei einigen Windows Server-Betriebssystemen kann ADSIEdit direkt eingebunden werden. Dazu müssen Sie zunächst die adsiedit.dll registrieren.
regsvr32 adsiedit.dll
und dann einfach über Start / Ausführen / adsiedit.msc aufrufen. Wenn dies für Sie nicht funktionieren, müssen Sie erst die Server Support Tools installieren. Diese können Sie sich entweder über das Microsoft Download Center herunterladen oder von der produkt-CD installieren.
Damit das MMC funktioniert, muss der User, der das MMC einbindet, die Rechte zum Anzeigen des Active Directory Forsts haben. Anderenfalls bekommen Sei die Meldung The specified domain does not exist. Über den Menüpunkt Actions / Connect To können Sie sich auf einen der folgenden Container verbinden.
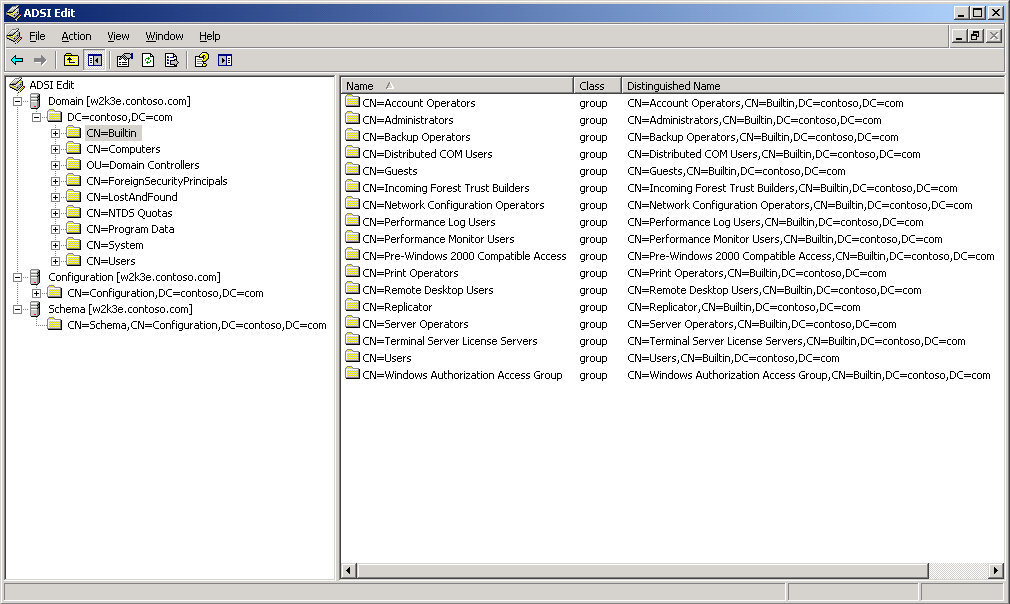
Wenn Sie sich beispielsweise auf den Container CN=Users der Domain contoso.com verbinde wollen, geben Sie ein
cn=users,dc=contoso,dc=com
Weitere Informationen zum Tool finden Sie im Microsoft Technet-Artikel.
Ldp
Eine alternative zu ADSI Edit ist der LDAP Editro Ldp. Auch diesese Tool wird mit den Windows Server 2003 Support Tools installiert. Ldp ist kein MMC-Snap-In, sondern eine ausführbare .exe-datei, die sich dann mit einer grafischen Oberfläche präsentiert und dabei einen ähnlichen Funktionsumfang bietet wie ADSIEdit. Mehr dazu finden Sie im Microsoft Technet Artikel.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>Ich persönlich bin aufgrund von Single Sign On-Problemen auf einem SAP-System unter Windows Server 2008 auf diese Problematik gestoßen und habe hierzu im Microsoft Technet ein nettes Powershell-Skript von Peter Geelen gefunden, welches ich hiermit teilen möchte.
#Set Search

 cls

 $search = New-Object  DirectoryServices.DirectorySearcher([ADSI]“”)

 $search.filter = “(servicePrincipalName=*)”

 $results = $search.Findall()


#list results

 foreach($result in $results)

 {

        $userEntry  = $result.GetDirectoryEntry()

        Write-host "Object Name = " $userEntry.name -backgroundcolor "yellow" -foregroundcolor "black"

        Write-host "DN      =      "  $userEntry.distinguishedName

        Write-host "Object Cat. = "  $userEntry.objectCategory

        Write-host "servicePrincipalNames"

        $i=1

        foreach($SPN in $userEntry.servicePrincipalName)

        {

            Write-host  "SPN(" $i ")   =      " $SPN       $i+=1

        }

        Write-host ""

}
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>- anonymes Anmelden auf Online-portalen. Sofern Sie den Wegwerfmaildienst mit einem privatisierungsdienst nutzen, kann aufgrund des anonymen E-mail-postfaches ihre Identität anhand der E-mail-Adresse nicht so einfach zurückverfolgt werden, wie es sonst bei gewöhnlichen Mailprovidern wie Web.de oder GMX der Fall wäre.
- Vermeiden von Spam-mails bei Anmeldung. Sie können sich bei bestimmten Online-Diensten mit einer Wegwerf-E-Mail anmelden. Grundsätzlich sollten Sie hierzu jedoch nur Dienste nehmen, bei denen Sie sich den zu verwendenden Mail-Alias selbst aussuchen könenn (siehe weiter unten). Falls Sie dann einmal die Passwort-Vergessen-Funktion des onlne-Dienstes brauchen oder aus einem anderen Grund eine E-mail von diesem Dienst lesen wollen, können Sie die damals bei der registrierung angegebene Wegwerfmailadresse wieder angeben und somit die E-Mail wieder abrufen. Wenn beim Wegwerfdienst hingegen die e-Mail-Adresse zufallsgeneriert wird, ist es sehr unwahrscheinlich, dass Sie jemals wieder dieses Postfach zugeteilt bekommen, welches Sie bei der registrierung verwendet haben.
Wie weiter oben nun bereits angedeutet gibt es Wegwerfmaildienste, die ein zufallsgeneriertes Postfach zu Verfügung stellen. Dieses einmal verwendete Postfach können Sie nach dem Schließen der Sitzung auf dem Wegwerfmaildienst nie wieder benutzen! sie sollten diese Dienste also nur benutzen, wenn Sie ganz sicher sind, dass Sie das E-Mail-postfach nur ein einziges mal benötigen.
Andere dienste ermöglichen Ihnen, den Mail-Alias, also den Teil der e-mail-Adresse, der vor dem @ steht, jedesmal selbst auszusuchen. Das hat den Vorteil, dass Sie in Zukunft wieder auf das Postfach zugreifen können, falls Sie auf diese adresse mal wieder eine E-Mail geschickt bekommen – etwa, wenn Sie die Passwort vergessen Funktion des webdienstes benutzen, mit dem Sie sich mit der Wegwerfmail angemeldet haben.
Sie müssen dabei in der Regel keine Angst haben, dass jemand anderes irgendwann diese E-Mail-Adresse eingibt und dann ihre E-Mail-Adressen liest, da der Online-Dienst in der Regel bei jeder Neuanmeldung für ein Postfach alle zuvor empfangene E-Mails löscht. Das beudetet aber auch im Umkehrschluss für Sie, dass Sie über diese Dienste keinen Zugriff auf Ihre alten Mails haben, wenn Sie ein schonmal genutztes postfach wieder aufrufen. jedoch: wenn Sie eine E-mail bekommen und ein Dritter vor Ihnen Ihr wegwerfpostfach aufruft, bekommt er die E-Mail zu Gesicht, Sie hingegen jdoch nicht mehr, weil die Mail nach seiner Abmeldung gelöscht wird. Dieser unangenehme Zufall ist natürlich sehr selten und kommt eigentlich nur zustande, wenn Ihnen jemand schaden will und dieser jemand genau über das von Ihnen verwendete postfach Bescheid weiß.
Der große nachteil bei zufallsgenerierten Postfächern ist außerdem, dass bei jedem Reload der Seite ein neues Postfach erzeugt wird und Sie auf das alte nicht mehr zurgeifen könenn. Der absolute Worst-Case ist hierbei, dass Sie sich zu einem kostenpflichtigen Dienst angemeldet oder eine Softwarelizenz gekauft und bezahlt haben, und beim Versuch, die Mail mit dem Aktivierungscode abzurufen, der Browser abstürzt und Sie nie wieder an das alte Postfach herankommen.
Damit Sie sich im fall der fälle wieder daran erinnern, welches Wegwerfpostfach Sie damals bie der registrierung angegben haben, sollten Sie die E-Mail-Adresse mit abspeichern, wenn Sie ihre Anmeldetedaten beispielsweise mit einem Passwortmanager wie KeePass verwalten.
Grundsätzlich empfehle ich Ihnen hierbei nicht, sich mit solchen Wegwerfmails bei online-Shops anzumelden, wenn Sie von diesen immer wieder mal E-Mails bezüglich Lieferstatusmeldungen, Bestellbestätigungen, PDF-Rechnugnen usw. erwarten. Meiner Erfahrung nach ist der Aufwand, jedesmal den Wegwerfmaildienst aufzurufen und nach einer Bestellbestätigung oder PDF-Rechnung nachzusehen zu hoch – und rein theoretisch könnte es ja sein, dass ein Dritter Ihr Postfach eingibt und die E-Mail abfängt, bevor Sie sie lesen können.
Bei der Auswahl eines Trashmail-Dienstes sit es desweiteren wichtig, dass Die E-mails, die Sie von diesem Postfach empfangen, verschlüsselt übertragen werden. Da Sie die E-Mails nur über den Webbrowser und nicht über einen Mail-Client wie beispielsweise mozilla Thunderbird abrufen, reicht es einfach, wenn Sie überprüfen, ob der Dienst HTTPS-verschlüsselt ist. Denn nur so könne Sie den Dienst mit einem Anonymisierungsdienst wie Tor oder JonDoNym nutzen, ohen dabei Ihre Anonymität aufs Spiel zu setzen. Denn wenn Sie unverschlüsselten Datenverkehr über ein Proxy-netzwerk leiten, kann jeder proxy-Knoten im Netzwerk des Anonymisierungsdienstes die E-mails im klartext mitlesen. Aus diesem Grund weigern sich viele Anonymisierungsdienste wie Tor standardmäßig, bei einer unverschlüsselten Verbindung überhaupt zu funktionieren.
Dienste mit Postfach zum Aussuchen
Bei dieser Art von Diensten suchen Sie sich, wie bereits angesprochen, das Postfach aus, welches Sie bekommen. Hierbei ist ein guter Tipp, für jede Registrierung ein extra Mailkonto zu verwenden und dabei beispielsweise ein Format zu wählen wie <Spitzname>_<Dienst>_<Monat>_<Jahr>. Wenn ich mich beispielsweise aus Jux und Tollerei bei einem Newsletter der süddeutschen anmelden, gebe ich ein dafrk_sueddeutsche0714@<wegwerfdienst>.<tld>. Dadurch vermeiden sie etwas besser, dass ihr postfach mit anderen Nutzern kollidiert, die sich ebenfalls grade bei der Süddeutschen anmelden, und Sie können später beim Wiederansehen des postfaches nachvollziehen, welche Dienstleister denn ihre E-mail an welche Parteien weitergeben, wenn sie auf das Wegwerfpostfach Spam-Mails kriegen. Das ist natürlich aus reiner Neugier interessant, weil Sie den Spam ja nicht mehr auf Ihr produktivpostfach bekommen.
Byom.de ist ein sehr guter Dienst, wenn Sie sich einfach nur vor spam schützen wollen, Ihnen ihre Anonymität aber nicht so wichtig ist. Denn Byom.de bietet eigentlich alles was man braucht: Selbstaussuchen des Mailpostfaches sowie verschlüsselte Übertragung über HTTPS. Jedoch ist Byom.de ein Deutscher Dienst, weshalb es leichter ist, Ihre Identität aufzuspüren, wenn Sie wirklich aus dem deutschsprachigen Raum kommen, da es wahrschienlich ist, dass der dienst bevorzugt von deutschsprachigen Usern aufgerufen wird.
Den alternativen Trashmail-Dienst wegwerfemail.de kann ich leider nicht empfehlen, da dieser derzeit keine HTTPS-Verschlüsselung anbietet. Selbiges gilt für Spoofmail.de
die internationale Alternative wiederum wäre Trash-Mail.com, der ebenfalls von Haus aus HTTPS-Verschlüsselung und freie Postfachauswahl bietet.
Dienste mit zufallsgeneriertem Postfach
Grundsätzlich sind heirbei die Dienste https://10minutemail.net/ und https://10minutemail.com/10MinuteMail empfehlenswert. Nur der erstere jedoch funktioniert standardmäßig mit HTTPS, bei Letzterem müssen Sie das https:// vorher explizit in die Adresszeile schreiben, um eine verschlüsselte Übertragung zu gewährleisten. Der Dienst My10MinuteMail hingegen funktioneirt wieder ausschließlich unverschlüsselt, daher kann ic ihn wieder nicht empfehlen.
Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!]]>