Linux Access Control List HowTo

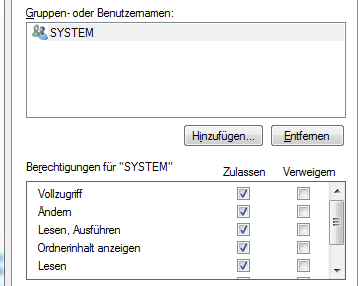
Access Control Listen sind ein mechanismus, um Rechte auf Dateien und Ordner für jeden einzelnen Nutzer vergeben, und nicht mehr nur für den Bestzer, dessen Gruppe und für alle anderen. Wie unter Windows gewohnt:

2015-04-28_15h12_50

können wir mit ACLs auch in der Unix-Welt für jeden einzelnen Benutzer und für verschiedene Gruppen Rechte vergeben.

verwechseln Sie Linux-ACLs nicht mit den Berechtigungs-ACLs auf einem NTFS-Dateisystem. Sie können die weiter unten beschriebenen Linux-ACLs nicht auf ein NTFS-Dateisystem anwenden!  Genau so wenig übrigens, wie Sie theoretisch die Linux-chmod- und chown-Befehle auf ein NTFs-Dateisystem anwenden können. Denn das im Hintergrund passiert, wenn sie diese anwenden ist, dass die gesetzten chmod-Berechtigungen einfach in eine NTFS-ACL übersetzt werden. Diese NTFS-ACL ist, genau wie eine Linux-ACL, im Dateisystem versteckt. Sie können aber umgekehrt die NTFS-ACL auf einem NTFs-Dateisystem unter Linux anwenden, um Berechtigungen auf dem NTFs-Dateisystem zu steuern. Jedoch können Sie keine NTFS-ACL und eine Linux-ACL miteinander kombinieren. Das heißt: die unten vorgestellten Linux-ACLs funktionieren nur auf typischen Unix-Dateisystemen wie beispielsweise ext3 / ext4.

Wenn Sie wissen wollen, wie Sie eine NTFS-ACL so konfigurieren, dass Sie beispielsweise bei einer externen Festplatte die Berechtigungen für den Dateizugriff sowohl für die Windows-Benutzer des einen als auch für die Linux-Benutzer des anderen Systems setzen, müssen Sie sich einen anderen Blogpost von mir ansehen.

Linux Access Control List HowTo weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!
Das iptables HowTo

In diesem Guide gebe ich einen groben Überblick über die funktionsweise von IPTables. IPtables ist eine Software-Firewall-Lösung zum filtern von paketen.

IPTables ist oft auch als Netfilter bekannt. Dabei handelt es sich um zwei zusammengehörende Softwarelösungen. IPTables ist die userseitige Implementierung der Firewall, mit der Sie „firewall-Regeln“ festlegen. Diese Regeln werden dann durch Netfilter, der kernelseitigen Implementierung – interpretiert. Netfilter ist also die „tiefgreifendere“ Softwarekomponenten, die sich um die Analyse der Netzwerkpakete kümmert. Lassen Sie sich daher nicht verwirren, wenn jemand im Zusammen von IPtables-Regeln und Netfilter-Regeln spricht.

Sie können mit

iptables -L

sich erstmal alle vorhanden iptables-Regeln anschauen. Wenn der Server frisch ist, sollte es im moment noch keine Regeln geben

iptables ist eine Liste – oder auch eine Kette – von Befehlen, die nacheinander gelesen werden. Das heißt die REgeln, die ganz oben stehen, werden vor den Regeln, die weiter unten stehen, angewandt. Deswegen spricht man bie dein iptables-Regeln auch von einer iptables rule chain – einer Regelkette.

Um eine Regel zu der Regelkette hinzuzufügen, gibt man ein

iptables -A <Regel>

Zu einer Regel gehört die Angabe, ob die Regel für

  • den eingehenden Verkehr (INPUT von anderen Netzwerken bzw. dem Internet zum Rechner / server. Beispielsweise also, wenn ein Client von unserem Server einen Dienst erfragt)
  • für das weiterleiten von Verkehr (FORWARD nur sinnvoll, wenn der Rechner, auf dem iptables konfiguriert wird, ein Gateway / Router ist und dadurch Verkehr zwischen mehreren Netzen weiterleitet
  • den ausgehenden Verkehr (OUTPUT, also von unserem Server zu anderen Rechnern oder anderen Netzwerken / dem Internet. Beispielsweise also, wenn unser Server einen Dienst anfragt – etwa Updates – oder wenn der Server die Anfrage von einem Client beantwortet)

Das iptables HowTo weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Festplatten unter Linux beim Neustart oder beim Anstecken immer unter dem selben Gerätenamen mounten

Unter Linux (und auch unter windows) haben Sie das problem, dass festplatten und andere Datenträger nach einem neustart mit einem anderen Gerätenamen (in der windows-welt: Laufwerksbuchstaben) in das System eingebunden werden. Das hat dann zur Folge, dass viele skripte, wie etwa Backup- und Synchronisationsaufgaben, nicht mehr richtig funktionieren.

Desweiteren ist es dann nicht mehr möglich, die Datenträger zuverlässig über die Datei /etc/fstab automatisch zu mounten. Man muss sie jedesmal neu mit dem mount-Befehl in die Verzeichnisstruktur einhängen.

Das gleiche problem haben sie mitunter, wenn sie einen Datenträger vom System trennen und irgendwann wieder erneut anstecken.

In diesem Post zeige ich Ihnen kurz, wie sie diesen problemen Herr werden können, damit Ihre Skripte wieder sauber durchlaufen.

Datenträger beim Neustart automatisch mounten

Lösung mit Labels

Die einfachste Lösung ist das einbinden über Datenträgerbezeichnungen, die man zuvor festgelegt hat.

Eventuell hat eine Festplatte bereits ein Label. dies können Sie überprüfen mit

Festplatten unter Linux beim Neustart oder beim Anstecken immer unter dem selben Gerätenamen mounten weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Datenverschlüsselung

grundsätzlich muss man bei der Datenverschlüsselung zwei Arten von Verschlüsselungstools unterscheiden zwischen einer Betriebssystem-Verschlüsselung/Partitionsverschlüsselung und einer Dateiverschlüsselung.

Bei einer Dateiverschlüsselung verschlüsseln Sie Dateien und Ordner, die auf einem Datenträger liegen. Diese Dateien können Sie rechner- und betriebssystemunabhängig auf jedem anderen Gerät, unter dem das Entschülsselungstool lauffähig ist, wieder entschlüsseln-  und nach einer Änderung auch wieder beliebig neu verschlüsseln. Eien Dateiverschlüsselung bietet sich an, wenn nur ein geringer Bruchteil der Daten auf einer Datenpartition wirklich vertrauenswürdig ist und es ein totaler Overkill wäre, eine gesamte Datenpartition zu verschlüsseln. DAmit kann man Ressourcen sparen. Desweiteren ist es bei Dateiverschlüsselung möglich, auch bei einem laufenden Systemn, wo die Daten ja unverschlüsselt vorgehalten werden, damit Sie im laufenden Betrieb geleesen und bearbeitet werden können, immer noch einen teil der Daten verschlüsselt zu halten. Bei einem laufenden System wären nämlich grundsätzlich alle Daten durch den derzeit angemeldeten Benutzer lesbar. Wenn Sie jedoch einzelne Dateien extra verschlüsselt haben, muss der derzeit angemeldete Benutzer diese Daten nochmal extra durch ein Passwort entschlüsseln lassen, bevor er mit Ihnen arbeiten kann. Das verschafft zusätzliche sicherheit. Eine Dateiverschlüsselung eignet sich auch dazu, um Dateien im verschlüsselten Zustand zum Download anzubieten und den Usern dann über einen sicheren Weg das Passwort zur Entschlüsselung mitzuteilen.

Bei einer Betriebssystemverschlüsselung werden nicht einzelne Dateien und Ordner, sondern gesamte Datenpartitionen auf einem Datenträger verschlüsselt. Das bedeutet: nicht nur die Daten, sondern auch das darunterliegende Betriebssystem wird verschlüsselt. Das bringt etwas mehr Sicherheit zum preis von Flexiblität. Eine Betriebssystemverschlüsselung schützt Sie davor, dass jemand vertrauenswürdige Daten liest, wenn das System offline ist – also wenn er beispielsweise die festplatte ausbaut, stiehlt und bei seinem eigenen System anschließt. Jetzt werden sie vielleicht sagen: Ja aber wenn die einzelnen vertrauenswürdigen Daten selber verschlüsselt sind, kann er die Dateien doch eh nicht lesen? Ja, das schon. Sie können aber nicht garantieren, dass wenn Sie die Dateien zum bearbetien oder Lesen kurzzeitig entschlüsseln, es keine Kopie dieser Daten im klartext irgendwo auf der Festplatte des Systems gibt. Wenn Sie beispieslweise eine verschlüsselte Word-Datei kurz entschlüsseln, um sie zu bearbeiten, kann es sein, dass von dieser Word-Datei eine Kopie im TEmp-Ordner des Betriebssystems existiert. diese kopie könnte dann ein Angreifer theoretisch lesen, wenn er die Festplatte entwendet.

Dateiverschlüsselung

Dateiverschlüsselung ist für foglendes da: Während Sie ihr betriebssystem nutzen dringt ein Hacker über eine Sicherheitslücke in ihr System ein und liest die dort abgelegten Dateien – oder kopiert sie sich sogar über das Internet. Oder Sie haben eine Malware / einen Trojaner auf dem PC, der Dateien ausliest und analysiert oder an seinen Besitzer versendet. Die Verschlüsselung verhindert, dass der Angreifer oder die malware die datei im kalrtext lesen kann. er hat zwar die Datei, kann jedoch nichts mit den informationen anfangen, da sie verschlüsselt vorliegen.

Damit man die Dateien lesen kann, müssen sie vorher entschlüsselt werden. Das msüsen Sei entweder als nutzer der Dateien vorher manuell machen – oder es geschieht automatisch vom Betriebssystem, wenn Sie die Datei öffnen. Die erste Varainte ist sicherer und verlangt meist die eingabe eines Passwortes. Die zweite Varainte ist zwar bequemer, verlangt jedoch nur, dass ein Zertifikat installiert ist, anstatt die Eingabe eines Passwortes. Zur installation des Zeritfikats braucht man zwar wiederum ein Passwort – ist das Zertifikat jedoch installiert und der Eindringling befindet sich mit dem berechtigten Benutzerkonto bereits auf ihrem Rechner, kann er die Dateien trotzdem lesen.

Datenverschlüsselung weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Home-IT-Security Part 2: Was Sie tun können, um Ihren Heim-PC sicher zu machen

Im ersten Post der Serie habe ich Ihnen gezeigt, was sie grundsätzlich tun können, um ein einfach installiertes Heim-PC-System abzusichern. Nun folgt die Version für Fortgeschrittene, die Ihr System noch weiter absichern wollen.

Beim letzten mal haben wir uns lediglich damit befasst, wie wir ein einzelnes System maximal absichern können. Dabei gibt es jedoch grundsätzlich das Problem, dass es nie so etwas wie eine „maximale Sicherheit“ geben kann. Wenn es trotz aller Absicherungsmaßnahmen passiert, dass ihr System mit Malware infiziert wird, hat diese Schadsoftware Zugriff auf ihre privaten Daten, die auf diesem System abgelegt sind.

Zunächst einmal gilt es abzustecken, woher die meisten Angriffe auf einem PC kommen. Die meiste Schadsoftware handeln Sie sich ein bei:

  • „dunklen/schwarzen“ Aktivitäten, wie etwa das Surfen auf Erotikseiten, Szeneseiten und Ähnlcihes
  • „grauen/typischen“ Freizeitaktivitäten, etwa das Browsen / Surfen im Internet, das Checken von E-Mails und Öffnen von Anhängen, beim Ausführen von Downloads auf dem Web, beim Ausführen von Programmen mit Sicherheitslücken – beispielsweise den PDF-Reader, die Blu-Ray-player-software auf dem PC o. Ä.

hingegen haben diese Aktivitäten nichts zu tun mit den Aktivitäten, bei denen diese Schädlinge dann letztendlich schaden zufügen, nämlich „weiße“ Aktivitäten wie

  • beim Online-Banking und Online-Shoppen: Ihre Login-Daten werden ggf. von einem Trojaner abgefangen und sie werden beraubt oder es erfolgen Bestellungen auf Ihren Namen
  • beim Ausführen von Office-Tätigkeiten (Schreiben von Bewerbungen, Steuererklärung, Sortieren von Fotoalben usw.): Es werden informationen über Sie gesammelt, die gegen Sie verwendet oder an Dritte verkauft werden, oder Ihnen wird auf Basis dieser informationen Ihre identität gestohlen, so dass  in Ihrem Namen Geschäfte abgeschlossen werden. Oder Ihre Daten werden gegen Ihren Willen kopiert oder mitunter sogar gelöscht.
  • beim Verwalten von Servern im Internet, Ihrer persönlichen website oder beim Verwalten Ihres Network Attached Storages, Ihres Raspberry PIs oder anderen Geräten im Netzwerk, auf denen Serverdienste laufen. Die Login-Daten könnten geklaut werden und die kontrolle über den Server oder dessen Daten könnten Ihnen geraubt werden.
  • allgemein beim Zugriff auf andere Rechner über das Netzwerk mit beispielsweise SSH, TeamViewer, VNC o. Ä. Auch hier kann ihnen der Zugriff oder die Daten darauf abhanden kommen.

Systemtrennung

Sie merken bereits, dass Sie sich viel Ärger ersparen können, wenn Sie diese beiden Tätigkeiten trennen. Dabei ist jedoch nicht gemeint, dass Sie sich jetzt zwei veschiedene PCs anschaffen sollen.

Home-IT-Security Part 2: Was Sie tun können, um Ihren Heim-PC sicher zu machen weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Datenträgerrettungspost

Dieser post befasst sich mit dem Retten von Daten, die auf beschädigten, nicht richtig erkannten oder formatierten datenträgern liegen.

Dieser Post behandelt derzeit lediglich die Datenrettung auf Festplatten. Ich werde irgendwann die Datenrettung auf optischen CDs/DVDs/Blu Rays dazunehmen.

die meisten der hier angesprochenen Methoden für die datenrettung von Festplatten kann man auch auf USB-Sticks und SD-Speicherkarten anwenden.

Möglichkeiten zur Datenwiederherstellung ersetzen kein funktionierendes Datenbackup.

einige der hier angesprochenen Methoden zur Datenrettung können teilweise dazu führen, dass die Daten auf ihrem Datenträger noch unbrauchbarer werden. Auf die Risiken versuche ich jeweils hinzuweisen. Es leigt in Ihrer eigenen Verantwortung, ob Sie diese Schritte mit dem damit verbundenen Risiko dann letztendlich durchführen wollen. Für die Auswirkungen und die korrekte Ausführung der in diesem Guide erläuterten Schritte sind alleine Sie selbst verantwortlich.

Festplatten die Starten und deren Daten nicht gelöscht wurden, aber die nicht vom OS erkannt werden

Sie haben eine Festplatte, die startet (Sie können hören, wie die Platte aufdreht), und deren Daten Sie nicht manuell oder über ein anderes Programm mit Absicht gelöscht haben. Aber die Festpaltte wird vom Betriebssystem gar nicht oder als nicht lesbar erkannt – eventuell fordert sie das Betriebssystem dazu auf, die Festplatte zu formatieren, was Sie natürlich nicht tun sollten.

Als erstes sollten Sie immer ein Low-Level-Byte-für-Byte-Image von der Festplatte machen. Damit stellen wir sicher, dass wir wieder auf den Ursprungszustand zurückkehren können, wenn wir aus Versehen bei einem Wiederherstellungsversuch etwas falsch machen.

ein solches Low-Level-Image können wir beispielsweise mit dem Linux-Kommandozeilentool dd anfertigen. Das gute an dd ist, man kann das Image direkt von einer Gerätedatei machen – also beispielsweise von /dev/sda1 – das heißt die platte muss nicht mountbar sein – was sie ja defakto nicht ist, da sie ja nicht richtig erkannt wird

Datenträgerrettungspost weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Zelda U

Jeder hat schon davon gehört.

Das Hauptaugenmerk beim neuen Zelda ist, dass es ein Open World Game sein soll. Als ich das zum ersten mal gedacht habe, dachte ich mir: Wtf? Hatte nicht schon jedes Zelda eine Open World? Ich konnte doch schon zu Zeiten von A Link to the Past hingehen, wo ich gerade wollte?

Open World bezeichnet ein spiel, in dem der Spieler im Vergleich zu sonstigen / linear world games besondere Freiheiten und Mögloichkeiten besitzt, das Speil zu Spielen. Der Spieler entscheidet selsbt, was er wann und wie er die Spielwelt erkunden möchte. das wiederum war ja bei den bisherigen Zelda-Spielen nicht der fall, weil man nur dann bestimmte Areala besuchen konnte, wenn man zuvor bestimmten Content gespielt hat. Außerdem werden oft noch einige Extras eingebaut – beispielsweise wäre es mögloich, dass man die Gesinnung des Charakters beeinflussen kann (gut/böse) und dass NPC-Charaktere auf die Handlungen des Spielers unterschiedlich reagieren.

Und so kann der spieler auch einige Mission skippen und trotzdem das Spiel „durchspielen“. Insgesamt erhöht das den wiederpsielfaktor

Zelda U weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!

Rechner zur Fernwartung aufwecken

Zeitgesteuert

Sie können über das BIOS/UEFI Ihres Mainboards den PC zeitgesteuert hochfahren lassen, auch wenn er komplett ausgeschaltet ist.  Um herauszufinden, ob das BIOS über eine solche Funktion verfügt (was bei allen halbwegs aktuellen PCs der fall sein sollte), gehen sie einfach ins BIOs-Menü und suchen unter Power maangement nach einer entsprechenden Einstellung, in der sie Tage und Uhrzeiten für das aufwachen angeben können.

Wenn ihr BIOs nicht über diese funktionalität verfügt. können Sie den PC über Software zeitgesteuert hochfahren lassen – aber nur noch aus dem Energiespar- oder ruhezustand – nicht mehr bei komplett ausgeschaltetem Zustand. Das geht etwa über die Windows-Software Wakeup on Standby.

Wake on LAN

Wake on LAN ist eine Technologie, die es einem PC ermöglicht, von einem anderen Gerät über die Netzwerkschnittstelle hochgefahren zu werden. Die Voraussetzungen dazu sind:

  • aufweckender und aufzuweckender PC sind miteinander über ein Netzwerk vebrunden (dieses Netzwerk kann dabei auch das Internet sein)
  • der aufweckende PC sendet ein spezielles Netzsignal an den aufzuweckenden PC
  • die Netzwerkkarte des aufzuweckenden PC unterstützt die Wake On LAN funktonalität
  • der aufzuweckende PC ist dazu in der Lage, hochzufahren (an den Strom angeschlossen, Netzwerkkarte funktioniert und lauscht auf Wake on LAN Signale)
  • Der PC darf nicht einfach „ausgeschaltet“ sein, er muss einen speziellen Zustand haben – das behandeln wir gleich

Umd ie utnerstützung von Wake on LAn muss man sich heutzutage eigentlich keine Srogen mehr machen: Jeder halbwegs aktuelle PC unterstptzt ehutzutage wake on LAN. die netzwerkkarte ist dann – obwohl der PC an sich ausgeschaltet ist (aber an eine Stromzufuhr angeschlossen) – ständig an und lauscht auf Wake on LAN Netzwerkverkehr. Dei Netzwerkkarte arbeitet dann mt dem Mainboard und dem darauf befindlichen BIOS zusammen, um den PC letztendlich über das BIOS hochzufahren.

Rechner zur Fernwartung aufwecken weiterlesen →

Wenn dir dieser Post gefallen hat, teile ihn doch auf Social Media, abonniere und verfolge mich per E-Mail, RSS-Feed, Social Media oder registriere dich auf meiner Seite. Wenn du registriert bist, like den Post bitte, wenn er dir gefallen hat!